O vulnerabilitate critică în asistentul de suport bazat pe inteligență artificială al Meta a permis compromiterea conturilor de Instagram, ocolind complet autentificarea în doi pași. Incidentul expune deficiențele majore de securitate apărute în cursa companiilor de tehnologie pentru automatizarea serviciilor de relații cu clienții.
https://x.com/DarkWebInformer/status/2061253599758315527
https://x.com/T3chFalcon/status/2061372558956527855
https://x.com/zachxbt/status/2061251183675949365
Pentru mediul de afaceri, impactul operațional este imediat. V-ați gândit vreodată cât de vulnerabil este bugetul de marketing când platforma principală cedează în fața unui simplu VPN? Când un canal esențial de vânzări poate fi deturnat printr-o interogare banală către un chatbot, riscul reputațional se traduce instantaneu în perturbarea fluxurilor de capital. Companiile românești care alocă procente semnificative din bugetul operațional pentru ecosistemul Meta sunt la fel de expuse ca orice jucător global.
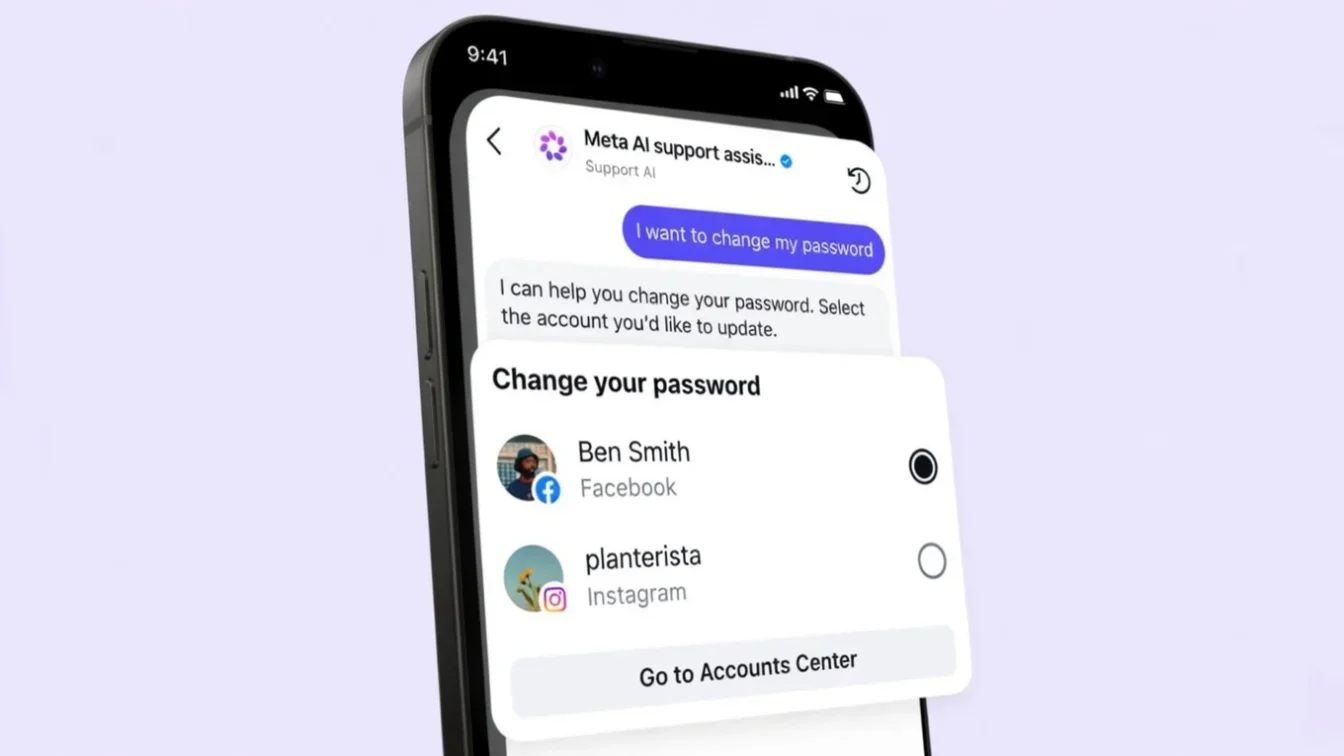
Automatizarea nu este mereu glonțul de argint. În luna decembrie a anului trecut, compania anunța lansarea unui nou asistent de suport AI. Promisiunea oficială viza un proces de recuperare a conturilor de Facebook și Instagram care să devină mai rapid și mai simplu. Dar lucrurile au luat o turnură neașteptată pe piețele digitale.
Bresa de securitate și mecanismul de atac
Arhitectura sistemului se baza pe o premisă tehnică specifică, detaliată la momentul lansării.
„Sistemele noastre recunosc dispozitivul pe care îl folosiți de obicei și locațiile familiare mai bine ca niciodată.” – Meta, postare pe blog
Iar realitatea a contrazis flagrant această siguranță. O analiză publicată recent de Engadget arată că hackerii trebuiau doar să ceară chatbot-ului să schimbe adresa de email asociată contului vizat și să solicite resetarea parolei. Mecanismul de validare se baza exclusiv pe locația fizică a utilizatorului. Numai că atacatorii au folosit rețele VPN pentru a simula coordonatele geografice ale victimelor, păcălind algoritmii de verificare cu o ușurință alarmantă.
Eroarea a costat scump.
Conturi de top compromise
Detaliile tehnice și clipurile demonstrative ale preluărilor de conturi circulau pe grupurile de Telegram încă din luna martie. Printre victimele de calibru greu confirmate se numără contul Casei Albe din era Obama, care a publicat o imagine generată artificial cu mesajul că instituția este sub controlul șiiților. Retailerul Sephora și un oficial din conducerea Space Force au picat și ei pradă aceluiași exploit.
„Această problemă a fost rezolvată și securizăm conturile afectate.” – Andy Stone, Vicepreședinte de Comunicare Meta
Reparația tehnică a oprit hemoragia de date pe termen scurt. Până la publicarea unui raport de audit independent, rămâne neclar câte conturi comerciale au fost compromise în cele trei luni de vulnerabilitate activă și cine va absorbi costurile de conformitate generate de acest eșec operațional.
Pentru a fi la curent cu toate știrile, urmărește Financiarul.ro și pe Google News
Parteneri
Articole recomandate din rețeaua noastră GetPonyParbriz fisurat de o piatră. Ce trebuie să faci înainte de reparare sau înlocuire ca să nu pierzi bani din poliță
 BravonetSydney Sweeney, criticată de sportive după reclama Novig în care apare goală sau aproape goală
 LylaCum poți păstra gentilețea fără să îți anulezi nevoile, limitele și respectul față de tine
 Revista IoanaHilton Honors îți aduce puncte și nopți gratuite. Ce beneficii primești la fiecare statut
 News24Manualele pentru clasa a IX-a ar putea apărea în variantă digitală la finalul lunii septembrie
 Dolce SportGenoa o va întâlni pe Inter lui Cristian Chivu după 1-0 cu Sudtirol