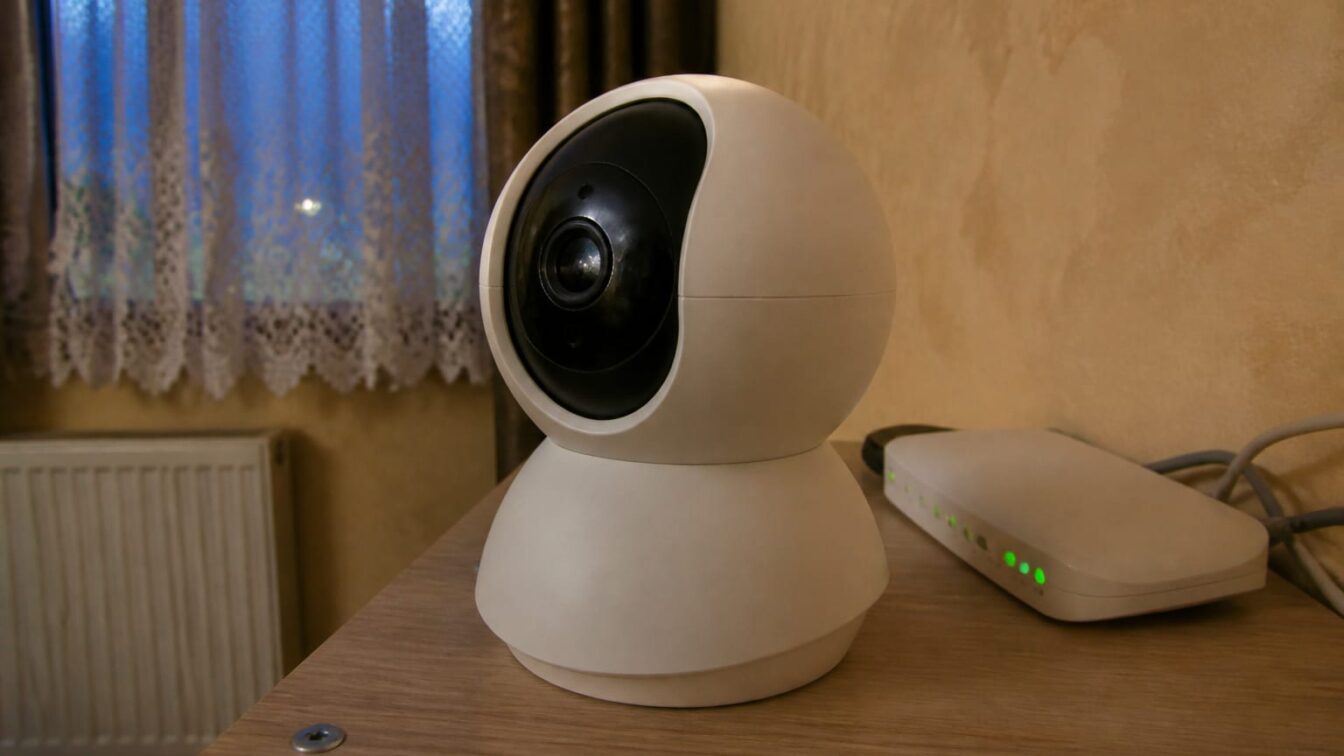
Camera TP-Link Tapo C200 are o vulnerabilitate critică ce poate permite compromiterea completă a dispozitivului și folosirea lui ca punct de acces în rețea, potrivit Go4IT. TP-Link lucrează încă la o soluție, în timp ce alte două vulnerabilități ale aceluiași model au fost remediate luna trecută.
Tapo C200 este o cameră lansată acum mai mulți ani, folosită pentru monitorizarea copiilor și a animalelor de companie la domiciliu. Imaginile pot fi urmărite în timp real prin aplicația mobilă Tapo.
Vulnerabilitatea critică poate transforma camera într-un punct de acces în rețea
OPSWAT, companie americană de securitate cibernetică, a identificat mai multe breșe în Tapo C200 prin analiza firmware-ului și a proceselor de comunicare locală ale camerei. Vulnerabilitatea critică poate permite unui atacator să compromită complet dispozitivul și să îl folosească drept punct de acces în rețea.
OPSWAT nu a precizat dacă exploatarea vulnerabilității critice necesită acces local la rețeaua camerei. Compania a declarat că va continua să colaboreze cu TP-Link pentru validarea și remedierea problemei.
Două vulnerabilități ale camerei au fost remediate prin firmware
Separat de problema critică, OPSWAT a identificat încă două vulnerabilități software la Tapo C200. TP-Link le-a remediat luna trecută printr-o nouă versiune de firmware, disponibilă pentru descărcare și instalare de către utilizatori.
- CVE-2026-15315 poate permite obținerea unei sesiuni valide de administrator fără introducerea parolei, prin exploatarea unei căi alternative de autentificare. Exploatarea necesită ca atacatorul să fi obținut deja acces local la rețeaua proprietarului.
- După autentificare, atacatorul poate accesa funcții de administrare restricționate și poate modifica neautorizat configurația dispozitivului sau efectua alte operațiuni cu privilegii ridicate.
- CVE-2026-15316 poate scoate camera din funcțiune. Un atacator poate trimite valori criptate de dimensiuni excesive, iar validarea insuficientă poate provoca erori, blocarea sau repornirea dispozitivului. Și această exploatare necesită acces local la rețeaua camerei.
O actualizare de firmware a primit și camera Tapo C120
O problemă similară afectează camera Tapo C120, care a primit, de asemenea, o actualizare de firmware. Actualizarea poate fi instalată prin aplicația mobilă Tapo.
Pentru a fi la curent cu toate știrile, urmărește Financiarul.ro și pe Google News
Parteneri
Articole recomandate din rețeaua noastră News24Un val de aer rece de origine polară ajunge în România. Temperaturile scad brusc marți și miercuri
 Dolce SportFundația Țiriac organizează pe 24 septembrie prima selecție pentru cursurile gratuite de gimnastică la Sala Nadia Comăneci
 GetPonyIncendiul unei mașini s-a extins la vegetația uscată din Reea
 BravonetAlexia Eram respinge povestea banilor din familie și spune că se întreține singură de 10 ani
 LylaDurerea în timpul sexului nu e normală. Când poți încerca măsuri simple și când mergi la medic
 Revista IoanaAlexandru Rogobete avertizează că spitalele au medicamente și materiale la limită