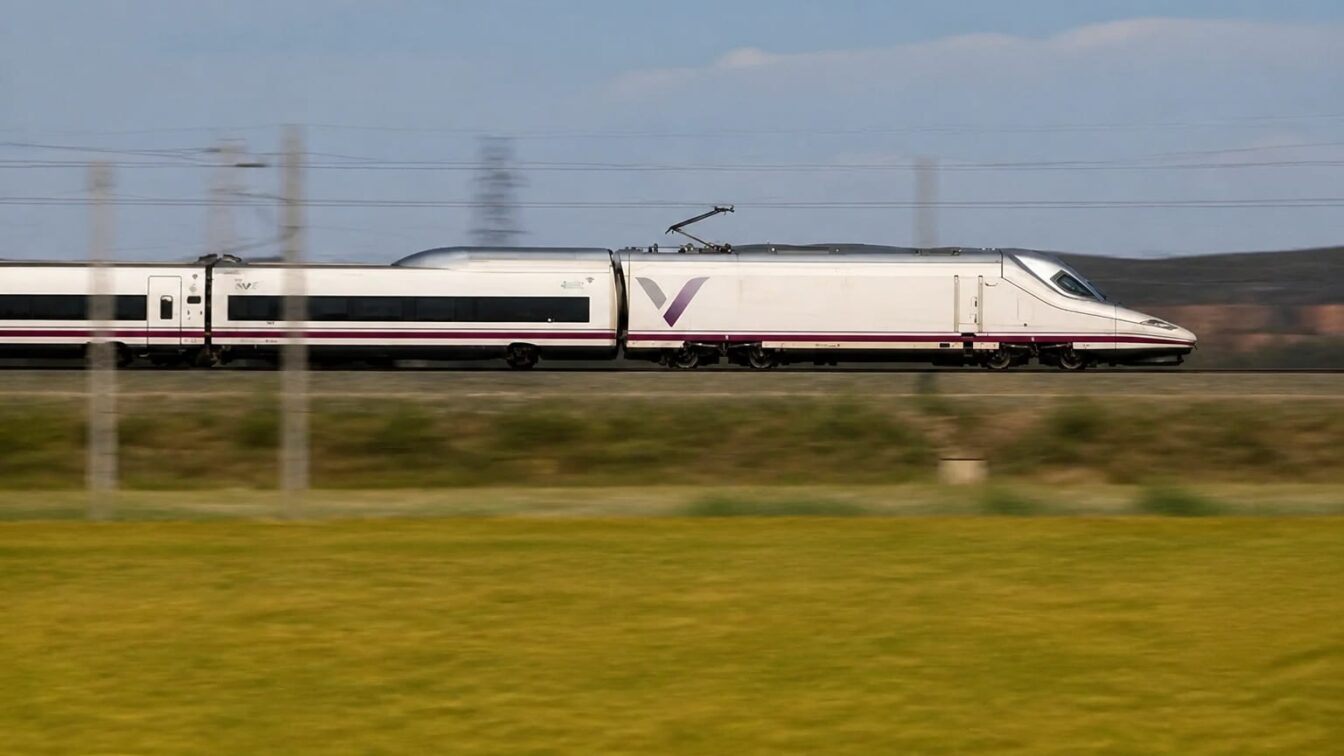
Renfe, compania feroviară națională din Spania, a confirmat o breșă de securitate prin care au fost extrase în principal numele complete și adresele de e-mail ale unor clienți înregistrați pe platformă.
Atacul nu a vizat direct nodurile centrale ale Renfe, potrivit Go4IT. Atacatorii au compromis sistemele Adif, operatorul de stat care administrează infrastructura feroviară spaniolă, apoi au folosit conexiunile informatice dintre cele două entități, necesare logisticii transportului, pentru a ajunge în bazele de date ale companiei.
În săptămânile dinaintea breșei, sistemele de apărare detectaseră și blocaseră numeroase tentative convenționale de intruziune.
Purtătoarea de cuvânt a Renfe nu a comunicat numărul exact al utilizatorilor afectați, fie ei spanioli sau străini, și nici nu a indicat perioada exactă în care au fost compromise sistemele feroviare.
Verificările Renfe delimitează datele accesate de atacatori
Renfe a transmis că nu au fost identificate urme privind accesarea conturilor bancare, a metodelor de plată stocate sau a documentelor oficiale de identitate, precum pașapoartele și cărțile de identitate.
Compania a precizat și că, până în prezent, nu există dovezi concludente că informațiile extrase ar fi fost publicate pe forumuri ale pieței negre sau pe rețele de tip Dark Web.
Breșa nu a perturbat sistemele de semnalizare și nici circulația fizică a trenurilor în Spania. Dimensiunea operațiunilor este indicată de traficul raportat pentru anul trecut, când Renfe a transportat peste 531 de milioane de pasageri.
Folosirea inteligenței artificiale rămâne atribuită unor surse apropiate anchetei
Surse guvernamentale apropiate anchetei, citate de El Mundo, susțin că în spatele operațiunii s-ar afla o grupare criminală bine finanțată. Aceasta ar fi adaptat și utilizat un sistem bazat pe inteligență artificială (AI), similar modelelor lingvistice și de automatizare dezvoltate de Anthropic, pentru a scana, identifica și exploata autonom breșele de pe site-ul și serverele Adif.
El Mundo notează că incidentul ar reprezenta primul atac cibernetic coordonat de o inteligență artificială împotriva unei companii publice din istoria Spaniei. Operațiunea s-ar fi desfășurat pe parcursul mai multor zile, perioadă în care algoritmul și-ar fi recalibrat constant tacticile pentru a evita sistemele de securitate.
Citește și:
Pentru a fi la curent cu toate știrile, urmărește Financiarul.ro și pe Google News
Parteneri
Articole recomandate din rețeaua noastră Dolce SportRomânia începe Nations League în Suedia după șase deplasări fără victorie
 GetPonyGreen Water & Power și Autel pun în funcțiune al 10.000-lea port de încărcare după trei ani
 BravonetTatăl lui Tudor Gavrilă a plâns când fiul i-a cântat după AVC. Acum, tânărul a întors patru scaune
 LylaADHD a fost asociat cu șanse cu 48% mai mari de simptome digestive într-o analiză amplă
 Revista IoanaMAE avertizează românii care merg în Sicilia după suspendarea zborurilor din Catania
 News24Dronă căzută într-o zonă nepopulată din Tulcea, după ce a fost detectată la 13 kilometri de Galați