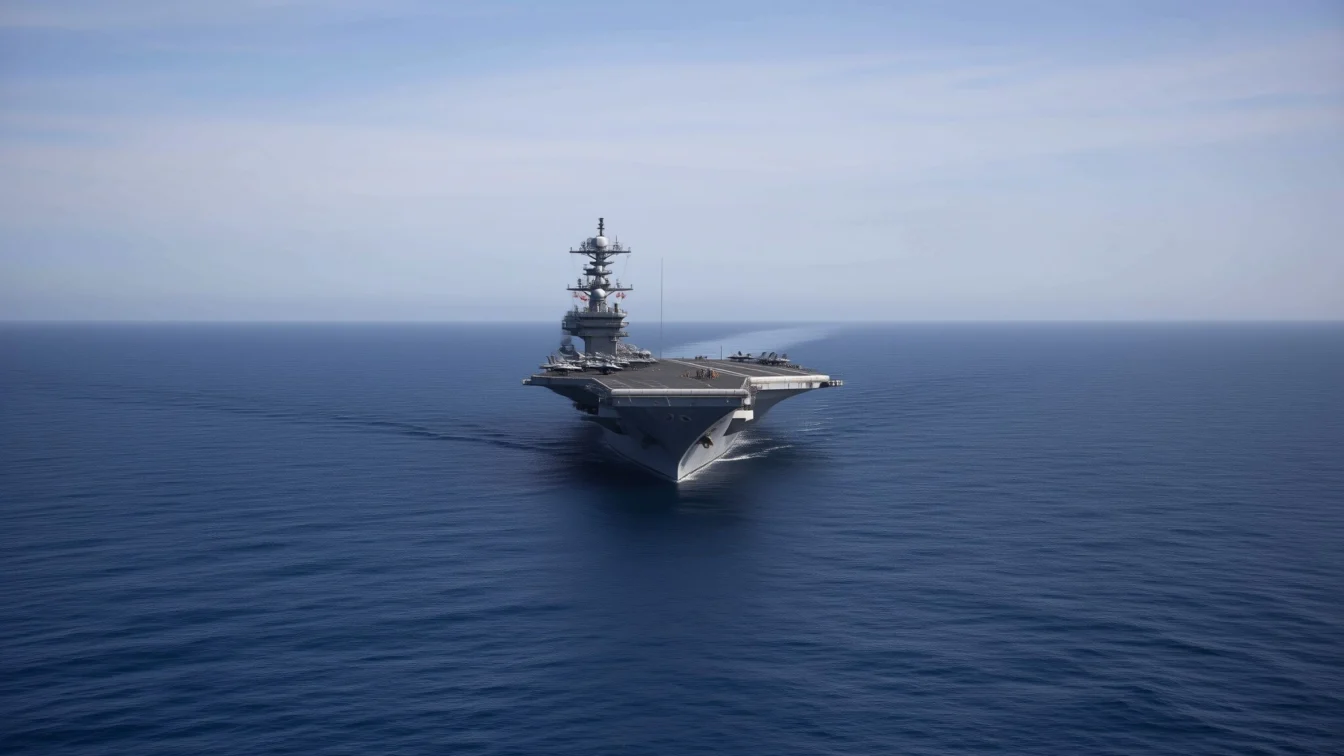
Un ofițer francez a compromis securitatea celei mai importante nave de război a țării, portavionul nuclear Charles de Gaulle. Totul, după ce a înregistrat public o cursă de alergare de 35 de minute pe aplicația sportivă Strava, în timp ce nava se afla în Marea Mediterană. Locația exactă a devenit astfel publică, stârnind îngrijorare la Paris.
O cursă de 35 de minute pe punte
Incidentul, relatat inițial de publicația Le Monde, a avut loc pe 13 martie. Ofițerul, cunoscut sub numele de Arthur, se antrena pe puntea portavionului și a folosit un ceas inteligent pentru a-și monitoriza alergarea. Numai că, la final, a încărcat activitatea în aplicația Strava, care a generat automat o hartă publică a traseului său. Iar harta respectivă arăta fără echivoc locația navei.
Cum vine asta? E drept că aplicația este folosită de milioane de sportivi, dar setările de confidențialitate sunt, nu de puține ori, ignorate. Astfel, o simplă activitate fizică s-a transformat într-o breșă de securitate majoră.
Misiune defensivă în Mediterana
Potrivit datelor devenite publice, nava se afla la nord-vest de Cipru, la aproximativ 100 de kilometri de coasta Turciei. Informația a fost confirmată ulterior și de imagini din satelit care au surprins portavionul și escorta sa în acea zonă. Dar ce caută exact nava amiral a flotei franceze acolo?
Ministerul Forțelor Armate a declarat că grupul de luptă a fost desfășurat „pentru a proteja cetățenii francezi, a apăra interesele Franței în regiune și a-i sprijini pe partenerii și aliații săi”. Desfășurarea face parte dintr-o consolidare a prezenței militare franceze în Orientul Mijlociu, pe fondul tensiunilor cu Iranul. Președintele Emmanuel Macron a descris misiunea ca fiind una strict „defensivă”. La bordul navei se află un arsenal mare (20 de avioane de vânătoare, două aeronave de supraveghere și trei elicoptere).
Reacția armatei franceze
Reacția oficială nu a întârziat să apară.
Într-o declarație transmisă agenției de presă AFP, forțele armate franceze au admis că incidentul raportat „nu a respectat instrucțiunile actuale” și au promis că vor fi luate măsuri adecvate dacă informațiile se confirmă în totalitate.
StravaLeaks, un fenomen periculos
Și nu e prima dată când o aplicație de fitness expune detalii sensibile. Fenomenul a fost botezat deja „StravaLeaks”. Le Monde a relatat anterior cum acțiunile gărzilor de corp ale lui Macron i-au pus în pericol locația în repetate rânduri. În 2024, agenți ai Serviciilor Secrete care îl însoțeau pe președintele american de atunci, Joe Biden, și-au distribuit, si, locația prin aplicație.
Un alt raport din același an arăta traseele gărzilor de corp ale președintelui rus Vladimir Putin în apropierea unor proprietăți de lux pe care Kremlinul neagă că le deține. Până la urmă, cea mai mare vulnerabilitate pare să fie funcția „harta termică” a aplicației, care a fost criticată pentru că a distribuit rutele de antrenament ale personalului din baze militare din întreaga lume.
Strava, o companie cu sediul în San Francisco, folosește GPS-ul telefonului sau al dispozitivelor de fitness pentru a urmări activitatea fizică. Potrivit site-ului său, are peste 195 de milioane de utilizatori în peste 185 de țări.
Pentru a fi la curent cu toate știrile, urmărește Financiarul.ro și pe Google News
Parteneri
Articole recomandate din rețeaua noastră GetPonyImpozitul hibridelor crește în 2026 față de varianta inițială. Cum se aplică reducerea de maximum 30%
 BravonetO fană BTS a renunțat la forumuri după atacuri online pentru că nu i-a plăcut o piesă
 LylaCe faci dacă te mușcă un câine sau o pisică. Rana se spală cel puțin 15 minute, apoi mergi la medic
 Revista IoanaCum poți reduce consumul de alcool și riscurile pentru sănătate, cu pași recomandați în ghidul oficial
 News24Ruth Davidson spune că înțelegerea Trump-Putin pentru motorină anulează ani de presiune pe Rusia
 Dolce SportMax Verstappen leagă două victorii în Formula 1 după succesul de la Singapore


