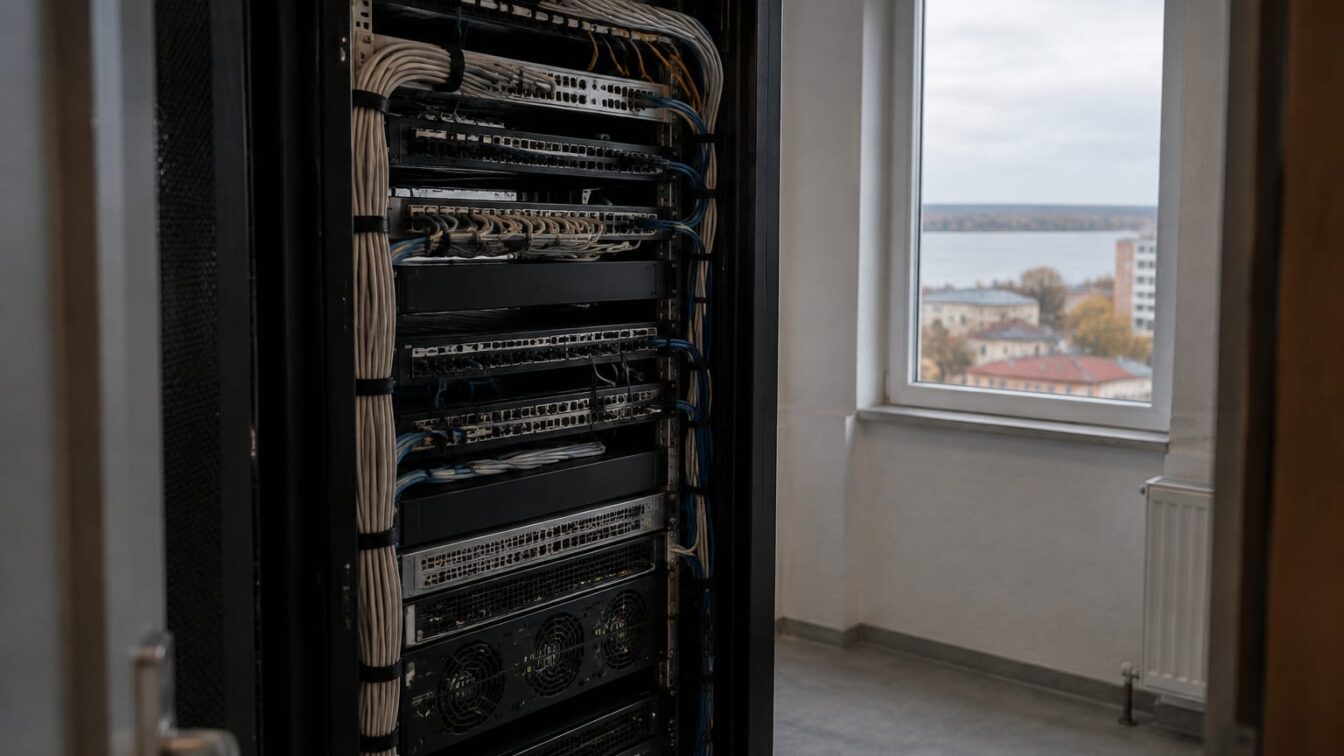
Mai multe autorități europene au suspendat preventiv accesul la site-urile proprii după alerta privind o vulnerabilitate PHP, tehnologie folosită pentru site-uri. Joi dimineață, 22 octombrie, paginile Ministerului Justiției din Franța și ale autorității franceze pentru protecția datelor afișau anunțuri de mentenanță.
Divizia cloud a Amazon, care furnizează servicii informatice la distanță, a transmis că vulnerabilitatea este: „exploatată în prezent pe scară largă”.
Despre ritmul accesărilor asociate exploatării vulnerabilității, Prince a declarat: „În cele zece ore dinaintea dezvăluirii publice a vulnerabilității au fost înregistrate mii de accesări, ceea ce înseamnă că informațiile trebuie să se fi scurs; în cele 45 de minute de după dezvăluire au fost zeci de mii, în două ore sute de mii, iar între timp milioane.”
Some stats on #php2shell. In the 10 hours before it was publicly announced, across the @Cloudflare network we saw thousands of attempts to exploit it. That jumped to tens of thousands in the 45 minutes post announcement, hundreds of thousands within 2 hours, and millions now.
— Matthew Prince 🌥 (@eastdakota) October 22, 2026
Matthijs van Amelsfort, șeful autorității neerlandeze pentru securitate cibernetică, a precizat că instituția sa nu are indicii privind exploatarea activă a vulnerabilității. El a avertizat însă că situația se poate schimba, mai ales pentru că inteligența artificială facilitează exploatarea vulnerabilităților.
Instituția neerlandeză își oprise site-ul miercuri, 21 octombrie, dar accesul a fost între timp restabilit.
Pentru a fi la curent cu toate știrile, urmărește Financiarul.ro și pe Google News
Parteneri
Articole recomandate din rețeaua noastră Revista IoanaCum alegi o lenjerie răcoroasă și ce verifici pe etichetă când cumperi bumbac 100% sau bambus
 News24Hassan are magazinul devastat la Paris după 10 ani de muncă. Chiria și salariile rămân de plătit
 Dolce SportEUIPO îi refuză lui Gigi Becali înregistrarea denumirii „FCSB Steaua” ca marcă
 GetPonyCe dotări sunt obligatorii la autoturismele noi din 7 iulie 2026 și ce presupune semnalizarea frânării bruște
 BravonetPrințul Harry caută împăcarea cu regele Charles și prințul William după șase ani de tensiuni
 LylaCum aplici serul și uleiul ca părul să nu pară gras. Cantitățile și pașii potriviți pentru textura lui