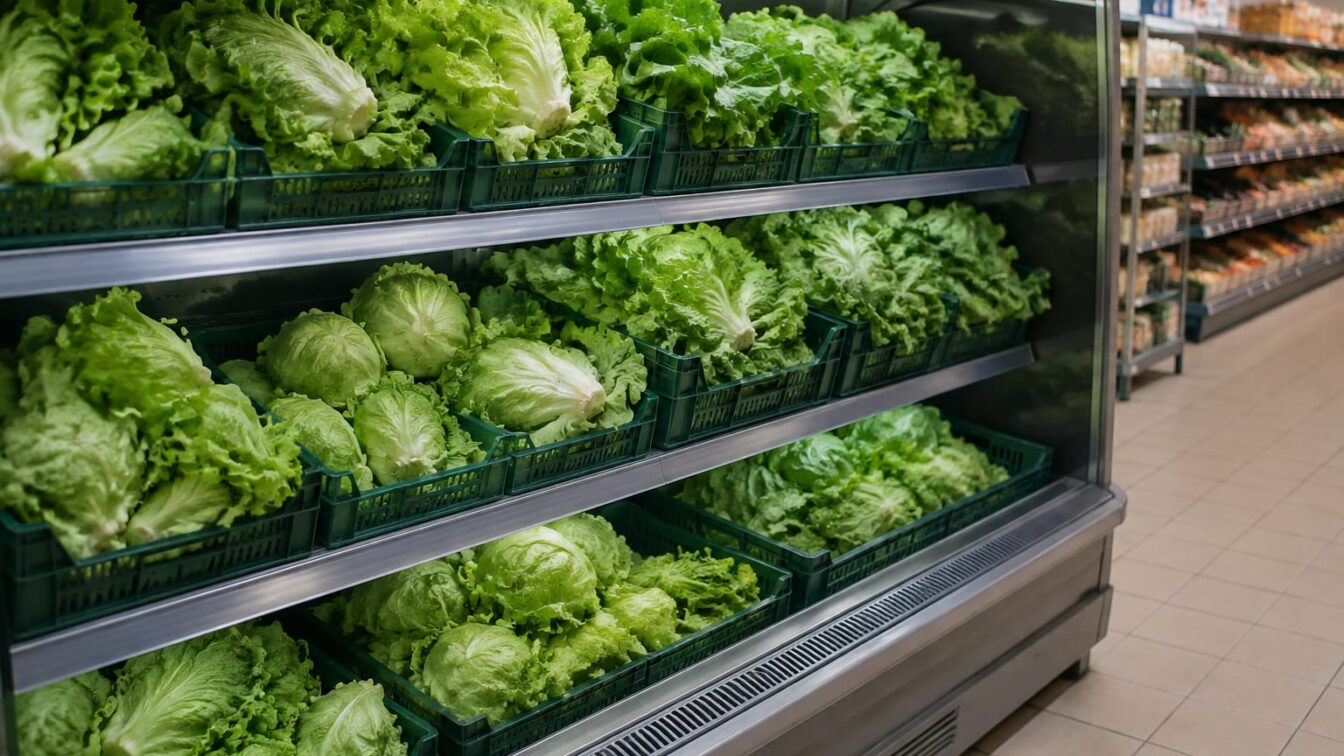
Supermarketuri din Franța au aruncat produse alimentare compromise după ce sistemele frigorifice ar fi fost atacate informatic. În unele magazine, temperatura frigiderelor a ajuns la 50°C, iar incidentul a provocat și incendii, potrivit Realitatea, care citează Sky News.
Separat, Ahold Delhaize, grupul olandez care operează în România magazinele Mega Image și Profi, a raportat luni, 12 octombrie 2026, o tentativă de atac asupra unor sisteme, potrivit Realitatea. Compania a anunțat oprirea temporară a mai multor sisteme informatice din cauza unui incident de securitate.
Magazinele afectate au eliminat produsele compromise
Autoritățile franceze au indicat sute de unități comerciale vizate în Franța, țara cel mai grav afectată. Procuratura din Paris a precizat că incidentul a avut amploare și a provocat pierderi semnificative de alimente, precum și incendii.
Rețelele comerciale au raportat următoarele efecte:
- Les Mousquetaires, compania care deține Intermarché, spune că au fost afectate aproximativ 150 de magazine și că toate alimentele compromise au trebuit aruncate.
- Monoprix a confirmat că problemele au apărut în aproximativ 5% din cele aproape 490 de magazine pe care le are în Franța.
- Atacul a vizat și circa 80 de supermarketuri Carrefour și magazine ale Cooperative U.
„Vizarea echipamentelor esențiale pentru conservarea produselor proaspete și pentru aprovizionarea alimentară a populației este extrem de gravă și fără precedent”, a declarat Dominique Schelcher, directorul Cooperative U.
Analistul de securitate cibernetică Felix Aime a indicat ținte raportate și în Spania, Portugalia, Polonia, Germania și Belgia.
Incidentul Ahold Delhaize a întrerupt servicii online
Clienții nu au mai putut folosi aplicația și serviciul de livrare Albert Heijn. Lanțul aparține Ahold Delhaize, unul dintre cei mai mari retaileri alimentari din SUA.
Site-urile unor comercianți americani, inclusiv Stop & Shop, Giant, Hannaford și Food Lion, au afișat mesaje privind indisponibilitatea temporară a serviciilor online.
Danfoss spune că magazinele foloseau versiuni vechi ale programului
Surse apropiate anchetei din Franța, citate de Realitatea, spun că experții au găsit o vulnerabilitate în programul furnizat de compania daneză Danfoss pentru reglarea temperaturii instalațiilor frigorifice.
Danfoss afirmă că magazinele afectate utilizau versiuni mai vechi de firmware, adică programul intern care comandă echipamentele. Compania spune că recomandase cu mult timp în urmă trecerea la cele mai noi versiuni disponibile.
Premierul francez Sébastien Lecornu a cerut să fie implicată Agenția Națională pentru Securitate Cibernetică (ANSSI). Aceasta cercetează împrejurările atacului și eventualele legături internaționale.
Citește și:
Pentru a fi la curent cu toate știrile, urmărește Financiarul.ro și pe Google News
Parteneri
Articole recomandate din rețeaua noastră News24Călin Georgescu așteaptă marți hotărârea privind cererea de înlocuire a arestului preventiv
 Dolce SportAlexander Zverev are asigurat primul loc la final de 2026, dar încă trebuie să-l depășească pe Sinner
 GetPonyScaunul copilului poate deveni nesigur chiar după un impact ușor. Cum se solicită banii pentru înlocuire
 BravonetMircea Bravo refuză o rețetă sigură pentru filme după succesul din cinema
 LylaTrecerea la ora de iarnă din 25 octombrie îți poate afecta somnul. Cum îți pregătești rutina pentru adaptare
 Revista IoanaConstanța are 130 de cazuri de hepatită A. Ce recomandări de igienă poți aplica acasă