
Un atac de piraterie informatică la cea mai mare companie IT din Japonia se răspândește în sectorul corporatist al țării, experții în securitate cibernetică avertizând că ar putea declanșa o creștere a încercărilor bandelor criminale organizate de a extorca răscumpărări mari de la companii și clienții acestora.
Mai mult de 10 companii japoneze au declarat în ultima lună că au fost afectate de hackingul de la Fujitsu, care furnizează infrastructura de internet pentru mii de companii. Atacul a avut loc anul trecut și a permis accesul din exterior la e-mailurile trimise prin intermediul unui sistem de e-mail bazat pe Fujitsu.
Fujitsu a recunoscut anul trecut că a fost piratată, dar a refuzat să dezvăluie câți dintre clienții săi au fost vizați.
Tokio Marine & Nichido Fire, care este unul dintre cei mai mari asigurători de asigurări corporative împotriva atacurilor cibernetice din Japonia și o țintă principală pentru bandele de ransomware, a recunoscut clienților luna trecută că a fost una dintre companiile potențial afectate de scurgerea Fujitsu, potrivit a două surse.
Tokio Marine a început să le scrie clienților săi corporativi pentru a discuta despre posibilul impact al breșei și despre potențiala pierdere de date sensibile, au declarat două persoane familiarizate cu această chestiune.
„Răspunsul din partea Tokio Marine este foarte semnificativ. Clienții asigurătorilor împărtășesc o mulțime de date pe care bandele de ransomware le vizează și va exista o mare îngrijorare în legătură cu tipul de acces pe care l-au obținut hackerii”, a declarat un analist de securitate cibernetică care consiliază o mare companie cotată la bursă afectată de incident.
Tokio Marine a declarat că a luat situația în serios și că abordează incidentul.
Gigantul tehnologic Kyocera, producătorul de îmbrăcăminte Goldwin și dezvoltatorul imobiliar Sekisui House au declarat în ultima lună că se numără, de asemenea, printre companiile afectate de incidentul Fujitsu.
Experții în securitate cibernetică au declarat că atacul asupra Fujitsu a fost în concordanță cu tacticile unor bande foarte profesionalizate din Rusia și Belarus care vizează companiile și organizațiile japoneze, deoarece acestea au adesea apărări de nivel relativ scăzut, iar disponibilitatea lor de a plăti o răscumpărare tinde să fie ridicată. Experții au declarat că bandele de ransomware Cuba și LockBit au fost deosebit de active în Japonia în ultimele 18 luni.
Compania de consultanță în domeniul securității cibernetice IBM Security a declarat în raportul său din 2022 privind costul încălcărilor de date că atacurile ransomware sunt în creștere bruscă, costul mediu global al unei încălcări de date crescând la 4,35 milioane de dolari în 2022 – cel mai ridicat nivel de la începutul cercetării.
Costul mediu global pentru companii de a suferi un atac ransomware, a declarat IBM, s-a ridicat la 4,54mn de dolari, care nu include plata răscumpărării în sine.
Fujitsu a declarat că a lansat o anchetă internă privind incidentul după ce a primit informații de la poliție pe 9 decembrie. Compania și-a cerut scuze și a declarat că investighează și cooperează cu clienții afectați.
A fost al doilea atac semnificativ asupra grupului în tot atâția ani. În 2021, serviciul de cloud al Fujitsu pentru agențiile guvernamentale a fost vizat de hackeri, ceea ce a dus la o încălcare a datelor la Ministerul de Externe, la Biroul Cabinetului și la alte ministere.
Sursa – www.ft.com
Pentru a fi la curent cu toate știrile, urmărește Financiarul.ro și pe Google News
Parteneri
Articole recomandate din rețeaua noastră BravonetU2 va cânta la pauza meciului Packers cu Rams, în ajunul Thanksgiving, pe Netflix
 LylaCum îți adaptezi îngrijirea pielii când folosești contraceptive sau te pregătești să le întrerupi
 Revista IoanaOsteoporoza provoacă zilnic 282 de fracturi în România. Cine poate face gratuit testul pentru oase
 News24Alexandru Petrescu, Președinte ASF: De la economisire la investiții, calea către o economie mai rezilientă
 Dolce SportIga Swiatek oprește sezonul pentru recuperare și iese din cursa pentru Turneul Campioanelor
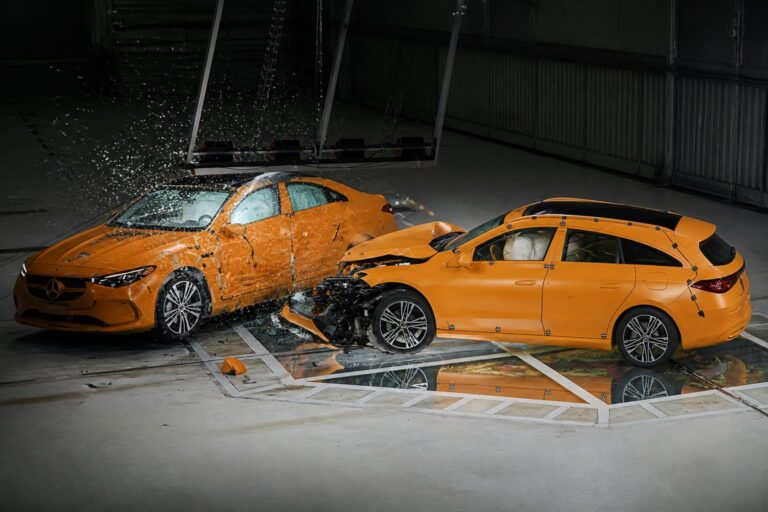 GetPonyMercedes-Benz a lovit lateral un CLA electric la 56 km/h într-un test cu două mașini în mișcare


