
Spionajul chinezesc utilizează coduri NSA pentru operațiuni de hacking
Descoperiri alarmante în domeniul securității cibernetice
Cercetătorii de la check point Software Technologies din Tel Aviv au identificat utilizarea unor coduri dezvoltate inițial de Agenția Națională de Securitate a SUA (NSA) în cadrul operațiunilor de hacking desfășurate de spionii chinezi.Această situație subliniază riscurile asociate cu software-ul rău intenționat creat de guverne, care poate fi folosit împotriva lor.
Detalii despre malware-ul „Jian”
Raportul emis luni detaliază că anumite caracteristici ale malware-ului denumit „Jian” sunt extrem de asemănătoare cu instrumentele utilizate anterior de NSA, sugerând o posibilă furt al tehnologiei. Yaniv Balmas, șeful cercetării la Check Point, a descris Jian ca fiind o „replică chineză” a acestor instrumente.
această descoperire vine într-un context în care experții sugerează că agențiile americane ar trebui să se concentreze mai mult pe remedierea vulnerabilităților software decât pe dezvoltarea și implementarea propriilor soluții malițioase.
Reacțiile instituțiilor implicate
Agenția Națională de Securitate nu a oferit comentarii referitoare la aceste afirmații. De asemenea, Ambasada Chinei din Washington nu a răspuns solicitărilor pentru clarificări.
Informațiile obținute indică faptul că Lockheed Martin Corp., companie responsabilizată cu identificarea unei vulnerabilități exploatate prin Jian încă din 2017, a descoperit problema în rețeaua unui terț neidentificat. Lockheed Martin a declarat că efectuează evaluări regulate ale software-ului terților pentru detectarea vulnerabilităților.
Dilema spionajului cibernetic
Pe măsură ce țările continuă să dezvolte programe malware destinate infiltrării sistemelor rivalilor lor prin exploatarea defectelor software existente, agențiile trebuie să decidă între păstrarea secretelor sau remedierea problemelor identificate. Această dilemă devine tot mai relevantă având în vedere incidentul din perioada 2016-2017 când un grup cunoscut sub numele „Brokerii din umbră” au publicat online unele dintre cele mai periculoase coduri ale NSA.
Într-un raport publicat anterior, Microsoft Corp. sugera legătura malware-ului Jian cu o entitate chinezică denumită „Zirconium”, acuzată anul trecut că viza organizații și persoane asociate campaniei electorale americane.
Concluzii asupra controlului asupra tehnologiilor cibernetice
Check point estimează că Jian ar fi fost dezvoltat în 2014, înainte ca Shadow Brokers să își facă apariția public și sugerează astfel pierderile repetate ale NSA privind controlul asupra propriilor instrumente cibernetice.Costin Raiu, cercetător la Kaspersky Lab din Moscova, considerând cercetările Check Point ca fiind riguroase și credibile.
Balmas subliniază importanța corectării defectelor software pentru prevenirea utilizării acestora împotriva creatorilor lor: „Este esențial să abordăm aceste probleme pentru binele comun”,afirmând totodată riscurile potențiale implicate dacă aceste vulnerabilități sunt lățite fără intervenție adecvatǎ.
Pentru a fi la curent cu toate știrile, urmărește Financiarul.ro și pe Google News
Parteneri
Articole recomandate din rețeaua noastră LylaPoți solicita sprijin prin Programul FIV 2026 și fără căsătorie. Ce condiții trebuie să îndeplinești
 Revista IoanaCum verifici o canapea second-hand înainte de plată și unde cauți ploșnițele care pot ajunge în casă
 News24Bulgarii își aleg președintele după atacurile din Marea Neagră. Iliana Iotova conduce în sondaje
 Dolce SportMișcarea în rutina copiilor începe cu un reper de 60 de minute pe zi. Ce activități intră în recomandare
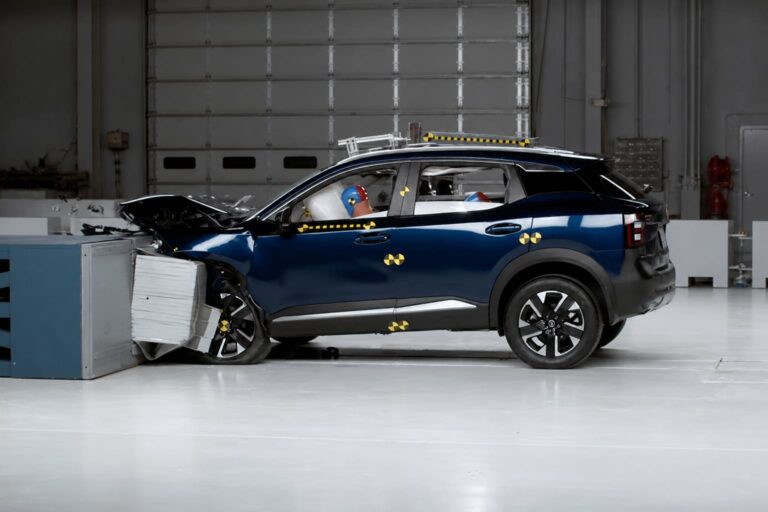 GetPonyNissan Kicks este singurul crossover din seria testată care obține calificativul bun la impactul frontal actualizat
 BravonetJudi Dench nu mai vede suficient ca să joace, dar refuză pensionarea la 91 de ani